


Di tengah meningkatnya ancaman siber, keamanan data kini menjadi bagian tak terpisahkan dari strategi bisnis setiap organisasi. Tanpa adanya perencanaan TI yang matang, perlindungan aset digital akan sulit dilakukan secara konsisten. Faktanya, ISO/IEC 27001:2022 hadir sebagai standar internasional paling terkemuka untuk Sistem Manajemen Keamanan Informasi (ISMS).
Artikel ini akan mengulas bagaimana standar terbaru (Edisi ke-3) yang diterbitkan pada Oktober 2022 ini mampu membangun ketahanan operasional dan kepercayaan bagi bisnis Anda.
Mengenal Standar Manajemen Keamanan Informasi (SMKI)
Secara mendasar, standar internasional ini menetapkan persyaratan ketat yang harus dipenuhi oleh sebuah ISMS untuk melindungi data organisasi. ISO/IEC 27001:2022 tidak hanya berfokus pada teknologi, melainkan mempromosikan pendekatan holistik yang mencakup pemeriksaan terhadap SDM (Orang), Kebijakan, dan Teknologi.
Penerapan standar ini memastikan bahwa informasi dalam segala bentuk—baik berbasis kertas, digital, hingga layanan cloud—tetap aman dan terlindungi dari potensi kebocoran. Selain itu, terdapat amandemen terbaru pada tahun 2024 yang kini mengintegrasikan aspek aksi perubahan iklim ke dalam manajemen sistem.
Tiga Pilar Utama dalam Menjaga Keamanan Data
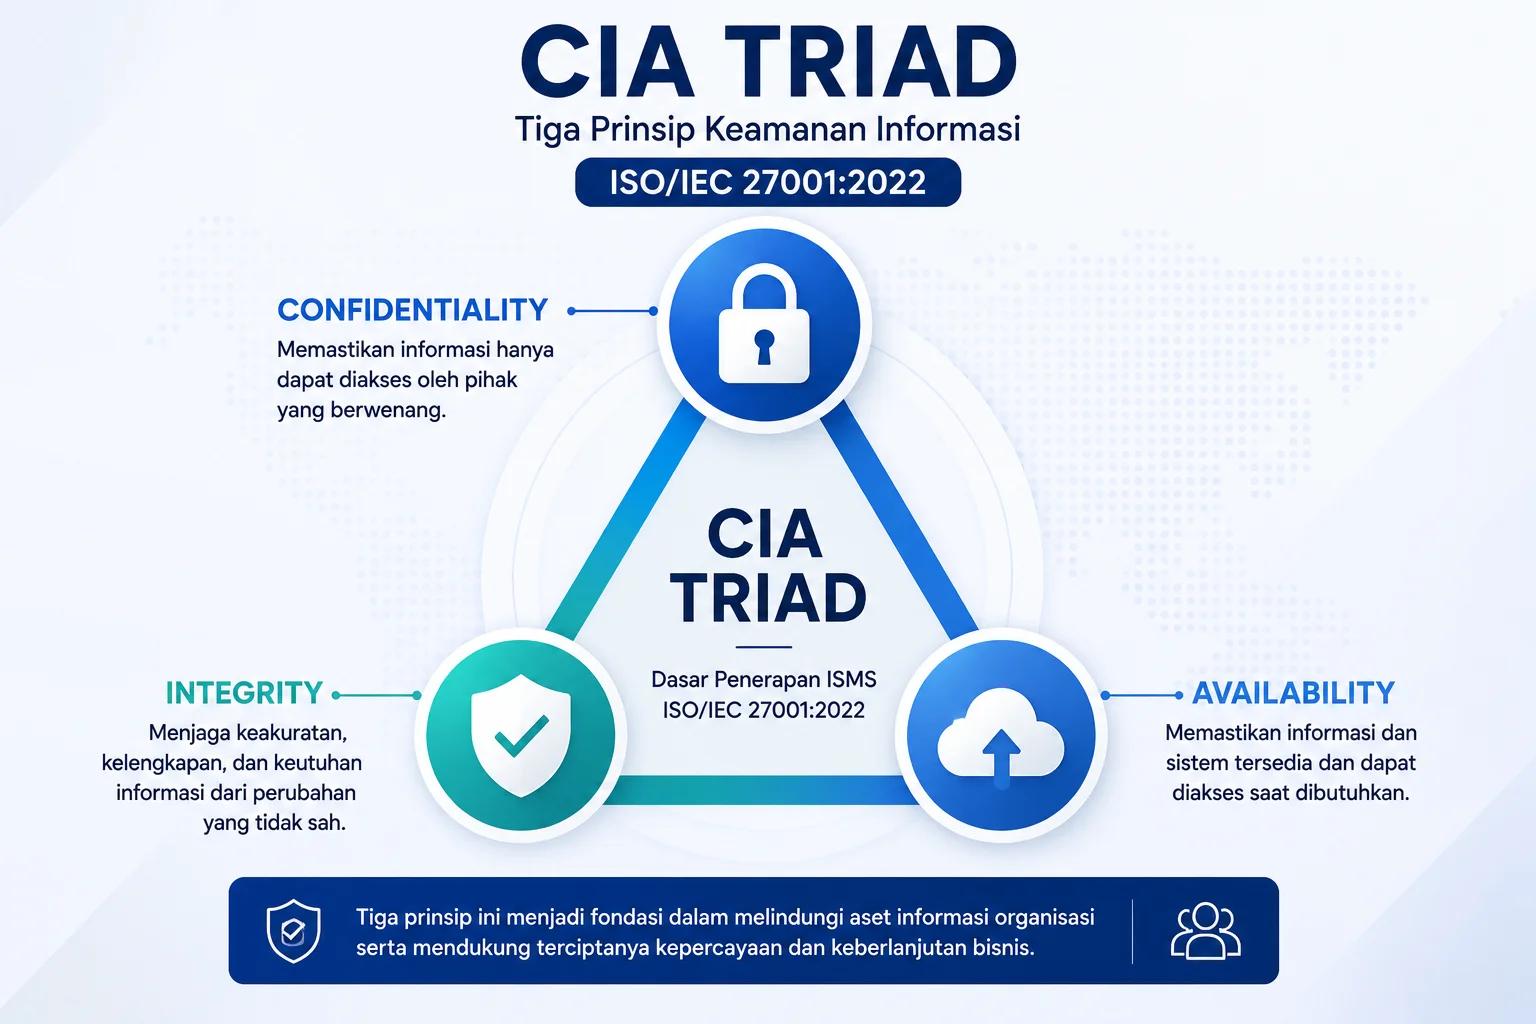
Pada dasarnya, efektivitas ISO/IEC 27001:2022 bersandar pada pelestarian tiga prinsip inti keamanan informasi yang dikenal sebagai CIA Triad:
- Confidentiality (Kerahasiaan): Menjamin bahwa hanya individu yang memiliki wewenang yang dapat mengakses informasi sensitif organisasi.
- Information Integrity (Integritas): Memastikan data tersimpan secara andal, akurat, dan tidak diubah atau dihapus secara ilegal, baik sengaja maupun tidak.
- Availability (Ketersediaan): Menjamin organisasi dan klien dapat mengakses informasi kapan pun diperlukan untuk memenuhi tujuan bisnis.
Manfaat Implementasi ISO/IEC 27001:2022
Selanjutnya, mengadopsi kerangka kerja ini memberikan keuntungan kompetitif yang sangat signifikan bagi perusahaan. Perusahaan pengguna ISO/IEC 27001:2022 terbukti mampu mengurangi risiko serangan siber secara drastis. Selain itu, Anda bisa menghemat anggaran dengan menghindari investasi pada teknologi pertahanan yang tidak efektif atau tumpang tindih.
Pada akhirnya, sertifikasi ini menjadi bukti komitmen nyata Anda kepada pelanggan dan mitra bisnis. Standar ini bersifat universal, sehingga dapat diadaptasi oleh semua ukuran organisasi, termasuk UMKM yang ingin meningkatkan kredibilitas di kancah internasional.
Baca artikel menarik lainnya:
- IT Master Plan Perusahaan: Mengapa Sangat Penting?
- Apa itu IT Audit? Mengapa Audit TI Menjadi Kunci Keamanan & Kepatuhan Bisnis
FAQ
Ini adalah standar internasional untuk Sistem Manajemen Keamanan Informasi (ISMS) yang membantu organisasi melindungi aset data mereka melalui pendekatan berbasis risiko.
Versi 2022 (Edisi ke-3) telah diperbarui untuk menangani ancaman siber modern, termasuk penyesuaian kontrol keamanan yang lebih relevan dengan teknologi cloud dan layanan digital saat ini.
CIA Triad adalah fondasi keamanan informasi yang terdiri dari Confidentiality (Kerahasiaan), Integrity (Integritas), dan Availability (Ketersediaan).
Bisa. Standar ini bersifat universal dan fleksibel sehingga dapat diadaptasi oleh organisasi dari berbagai skala, termasuk bisnis kecil dan menengah.
Sertifikat biasanya berlaku selama 3 tahun, dengan proses audit pengawasan (surveillance) tahunan untuk memastikan sistem tetap berjalan efektif.
One thought on “ISO/IEC 27001:2022: Solusi Strategis Keamanan Informasi Global”