


Sistem TI yang berjalan belum tentu aman, efisien, dan patuh regulasi. Jasa audit TI membantu organisasi mengetahui kondisi sebenarnya dari sistem, data, dan tata kelola TI sebelum masalah muncul, entah dalam bentuk temuan regulator, kebocoran data, atau proyek yang membengkak.
Apa Itu Audit TI?
Audit TI adalah pemeriksaan independen terhadap pengelolaan teknologi informasi untuk menilai apakah kontrolnya memadai, risikonya terkendali, dan pemanfaatannya sesuai tujuan organisasi. Berbeda dengan audit keuangan, audit TI menilai aplikasi, infrastruktur, keamanan informasi, pengelolaan data, dan proses tata kelola TI.
IT assessment mirip dengan audit, tetapi lebih fokus memetakan tingkat kematangan (maturity level) dan memberi rekomendasi perbaikan, bukan sekadar menilai kepatuhan.
Kapan Organisasi Membutuhkan Jasa Audit TI?
- Diwajibkan regulasi. Bank dan BPR diwajibkan OJK melakukan audit TI secara berkala. Instansi pemerintah juga mengenal Audit TIK sebagai bagian dari SPBE sesuai Perpres Nomor 95 Tahun 2018.
- Menghadapi pemeriksaan atau evaluasi. Misalnya pemeriksaan OJK, BPK, atau evaluasi SPBE, dan Anda ingin menutup celah lebih dulu.
- Setelah implementasi sistem baru. Core banking, ERP, atau aplikasi layanan publik perlu diuji kontrolnya setelah berjalan.
- Setelah insiden. Kebocoran data, serangan ransomware, atau gangguan layanan yang berulang.
- Sebelum menyusun rencana strategis TI. Audit memberi gambaran kondisi saat ini yang akurat.
Standar dan Kerangka Kerja yang Digunakan
Audit TI yang kredibel mengacu pada kerangka kerja yang diakui, antara lain COBIT 2019 untuk tata kelola, ISO/IEC 27001 untuk keamanan informasi, ITIL untuk pengelolaan layanan, serta ketentuan sektoral seperti peraturan OJK tentang penyelenggaraan TI dan pedoman Audit TIK dalam SPBE. Pilihan kerangka kerja disesuaikan dengan sektor dan tujuan audit.
Tahapan Jasa Audit TI
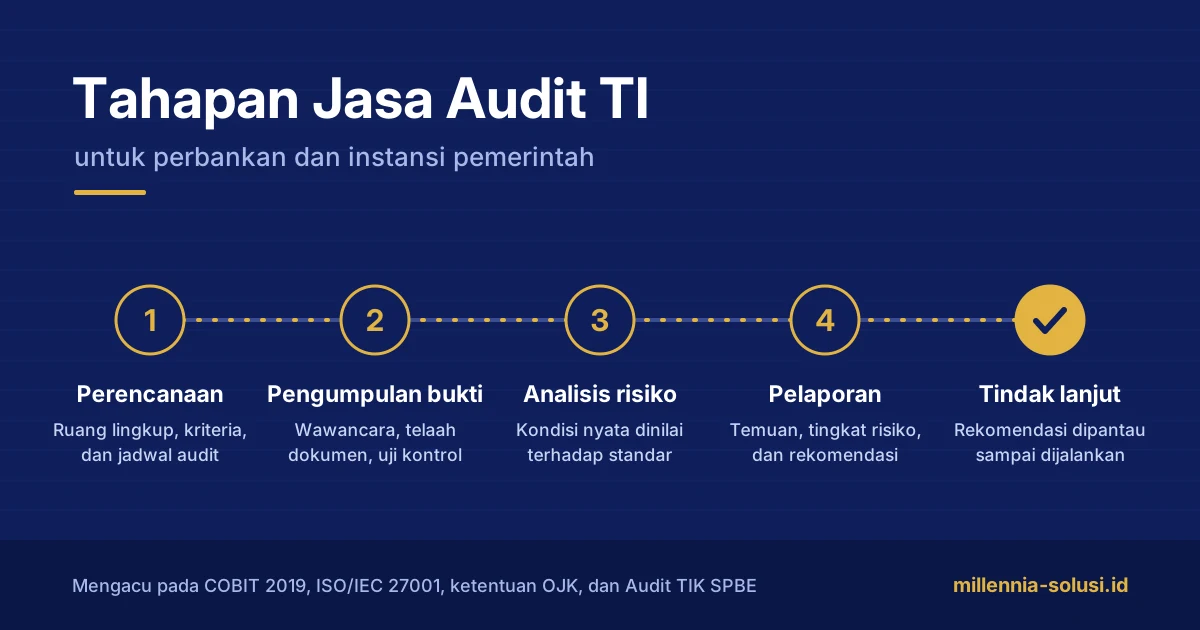
- Perencanaan. Menentukan ruang lingkup, tujuan, kriteria, dan jadwal audit bersama manajemen.
- Pengumpulan bukti. Wawancara, telaah dokumen, observasi, dan pengujian kontrol pada sistem.
- Analisis dan penilaian. Membandingkan kondisi nyata dengan kriteria, lalu menilai tingkat risiko setiap temuan.
- Pelaporan. Laporan temuan, tingkat risiko, dan rekomendasi yang dapat ditindaklanjuti, dipaparkan kepada manajemen.
- Pemantauan tindak lanjut. Memastikan rekomendasi benar-benar dijalankan.
Area yang Biasanya Diperiksa
| Area | Contoh hal yang dinilai |
|---|---|
| Tata kelola TI | Kebijakan, struktur organisasi, komite TI, perencanaan |
| Keamanan informasi | Hak akses, pengelolaan password, enkripsi, penanganan insiden |
| Operasional TI | Backup, pemulihan bencana (DRP), pengelolaan perubahan |
| Aplikasi | Kontrol input-proses-output, jejak audit, integritas data |
| Pihak ketiga | Kontrak dan pengawasan vendor serta layanan cloud |
Kesalahan yang Sering Terjadi
Banyak organisasi menjadikan audit TI sekadar formalitas tahunan. Akibatnya temuan yang sama muncul berulang kali. Kesalahan lain adalah ruang lingkup yang terlalu sempit, misalnya hanya memeriksa infrastruktur tanpa menilai tata kelola dan proses.
Konsultasi Audit TI dengan Millennia
PT Millennia Solusi Informatika menyediakan jasa audit TI dan IT assessment untuk perbankan, BUMN, BUMD, dan instansi pemerintah, dengan pendekatan yang tidak hanya menemukan masalah tetapi juga memberi peta perbaikan yang realistis. Baca juga artikel kami tentang Tata Kelola IT di Era AI Agent Otonom dan ISO/IEC 27001:2022: Solusi Strategis Keamanan Informasi Global.
One thought on “Jasa Audit TI: Kapan Organisasi Anda Membutuhkannya dan Bagaimana Tahapannya”