
Apa itu Penetration Testing?
Di era ancaman siber yang terus meningkat, keamanan sistem informasi menjadi prioritas utama bagi setiap perusahaan. Penetration testing, atau sering disebut pentesting, adalah simulasi serangan siber nyata yang dilakukan secara terkontrol terhadap sistem, aplikasi, atau jaringan organisasi.
Berbeda dengan serangan siber ilegal, pentesting dilakukan oleh profesional dengan izin eksplisit (otorisasi) untuk menemukan celah keamanan sebelum aktor jahat mengeksploitasinya. Analoginya, pentesting ibarat “latihan kebakaran” bagi program keamanan siber Anda; Anda tidak menunggu api muncul untuk memastikan rencana evakuasi berfungsi.
Jenis-Jenis Penetration Testing
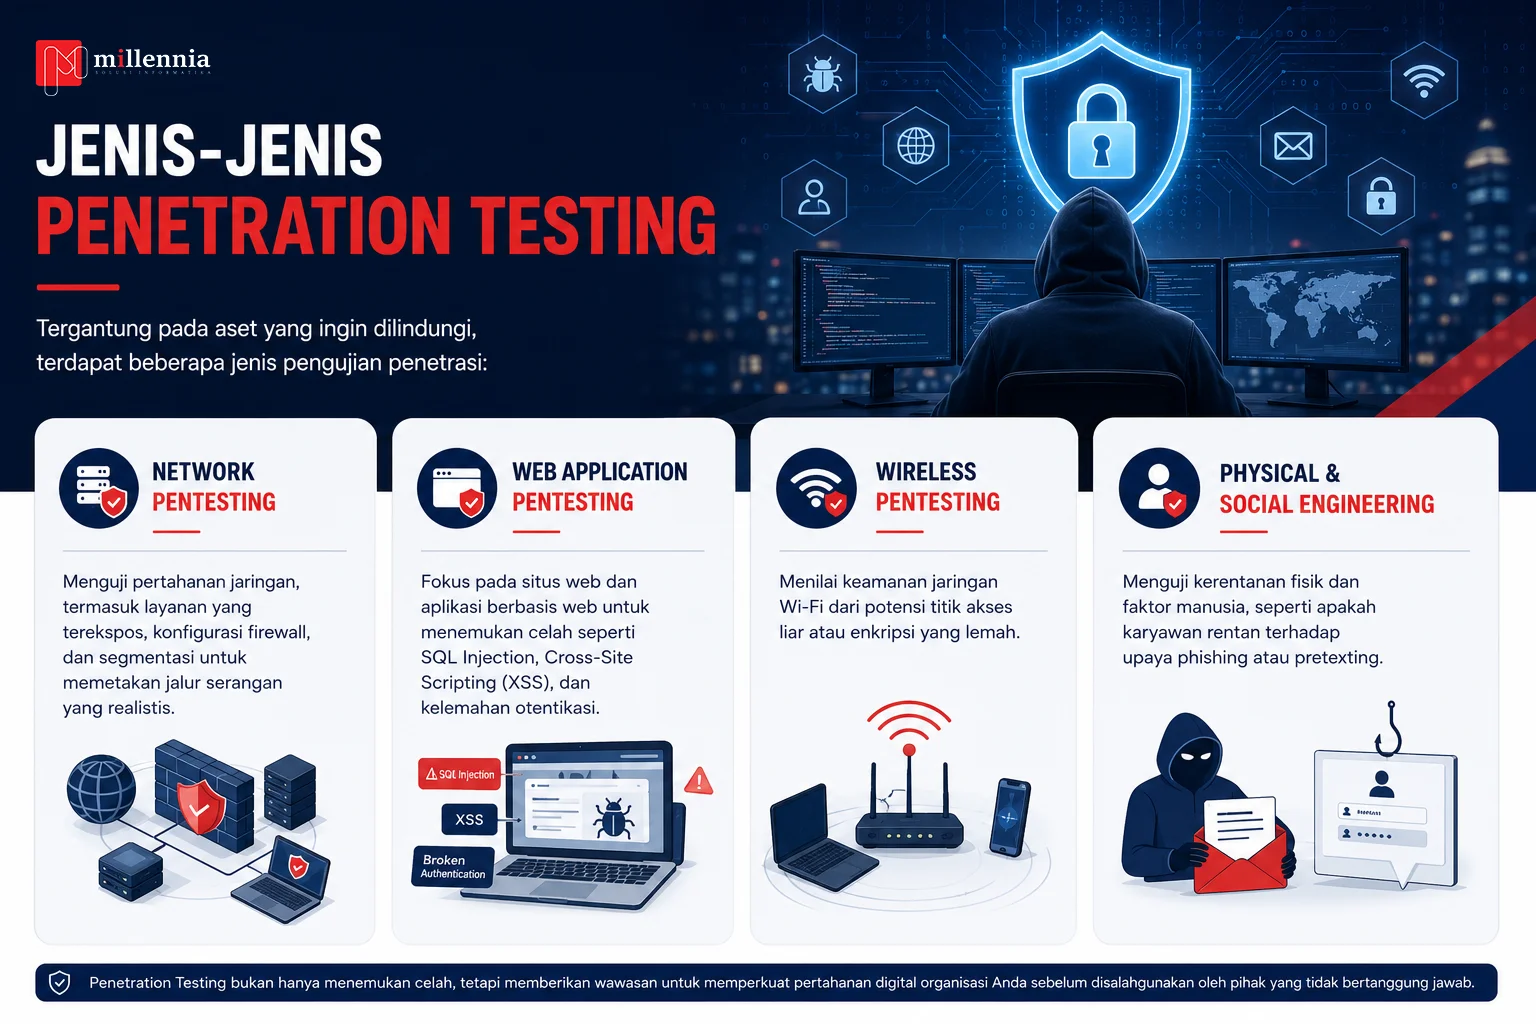
Tergantung pada aset yang ingin dilindungi, terdapat beberapa jenis pengujian penetrasi:
- Network Pentesting: Menguji pertahanan jaringan, termasuk layanan yang terekspos, konfigurasi firewall, dan segmentasi untuk memetakan jalur serangan yang realistis.
- Web Application Pentesting: Fokus pada situs web dan aplikasi berbasis web untuk menemukan celah seperti SQL Injection, Cross-Site Scripting (XSS), dan kelemahan otentikasi.
- Wireless Pentesting: Menilai keamanan jaringan Wi-Fi dari potensi titik akses liar atau enkripsi yang lemah.
- Physical & Social Engineering: Menguji kerentanan fisik dan faktor manusia, seperti apakah karyawan rentan terhadap upaya phishing atau pretexting.
Mengapa Penetration Testing Penting untuk Keamanan Bisnis?
Melakukan pentesting secara rutin bukan sekadar tren teknologi, melainkan kebutuhan bisnis strategis:
- Mencegah Kerugian Finansial: Menurut laporan tahun 2025, rata-rata biaya kebocoran data global mencapai $4,44 juta. Pentesting membantu mendeteksi celah lebih awal, sehingga mengurangi potensi biaya besar akibat serangan nyata.
- Kepatuhan dan Tata Kelola: Banyak standar internasional dan regulasi di Indonesia menuntut validasi keamanan teknis. Pentesting sering digunakan sebagai bukti pemenuhan kontrol dalam ISO 27001, serta memenuhi Pelindungan Data Pribadi (UU PDP).
- Mengungkap Celah Manusia dan Proses: Seringkali, kerentanan bukan hanya soal teknis, melainkan proses yang lemah atau kurangnya pelatihan karyawan. Pentesting mampu mengungkap celah ini secara holistik.
Alat dan Mindset dalam Pentesting
Pentesting profesional menggunakan kombinasi alat canggih dan kreativitas manusia. Beberapa alat utama yang sering digunakan meliputi:
- Nmap: Untuk pemindaian port dan penemuan jaringan.
- Metasploit: Untuk mengembangkan dan mengeksekusi eksploitasi.
- Burp Suite: Untuk menganalisis dan mengintersepsi lalu lintas web.
- Wireshark: Untuk analisis paket data pada tingkat mendalam.
Namun, alat hanyalah sarana. Nilai utama pentesting terletak pada “Hacker Mindset”—kemampuan untuk berpikir kreatif, mempertanyakan asumsi keamanan, dan gigih dalam memecahkan teka-teki kompleks untuk menemukan titik lemah sistem.
Perbedaan Pentesting dengan Red Teaming
Meskipun sering dianggap sama, keduanya memiliki perbedaan fokus:
- Pentesting: Biasanya dijadwalkan, memiliki cakupan (scope) yang jelas, dan bertujuan menemukan sebanyak mungkin kerentanan dalam jangka waktu tertentu.
- Red Teaming: Lebih bersifat rahasia dan meniru ancaman persisten tingkat lanjut (Advanced Persistence Threats). Fokusnya adalah menguji kemampuan deteksi dan respons tim keamanan organisasi.
Kesimpulan
Penetration testing memberikan nilai nyata bagi manajemen melalui laporan yang mencakup ringkasan eksekutif, temuan teknis dengan peringkat risiko, serta rekomendasi perbaikan yang jelas untuk menutup celah keamanan. Dengan melakukan simulasi serangan, organisasi dapat membangun ketahanan siber yang lebih tangguh sebelum ancaman nyata terjadi.
Baca artikel menarik lainnya:
- ISO/IEC 27001:2022: Solusi Strategis Keamanan Informasi Global
- IT Master Plan Perusahaan: Mengapa Sangat Penting?
FAQ
Penetration testing adalah simulasi serangan siber nyata yang dilakukan secara legal dan terkontrol untuk menemukan kerentanan pada sistem, aplikasi, atau jaringan sebelum aktor jahat mengeksploitasinya,. Tujuan utamanya adalah untuk secara proaktif memperkuat pertahanan organisasi
Pentesting sangat penting untuk mencegah kerugian finansial akibat kebocoran data yang rata-rata biayanya mencapai $4,44 juta secara global. Selain itu, pentesting membantu organisasi memenuhi persyaratan kepatuhan seperti ISO 27001, PCI DSS, dan regulasi perlindungan data lainnya
Pentesting biasanya dilakukan dengan cakupan aset yang jelas dan terjadwal untuk menemukan sebanyak mungkin kerentanan dalam jangka waktu tertentu. Sementara itu, Red Teaming lebih bersifat rahasia (stealthy) dan meniru ancaman persisten tingkat lanjut (APT) untuk menguji kemampuan deteksi dan respons tim keamanan organisasi
Organisasi akan menerima laporan komprehensif yang mencakup ringkasan eksekutif untuk manajemen, temuan teknis detail dengan peringkat risiko, bukti eksploitasi (seperti screenshot), serta rekomendasi perbaikan yang jelas untuk menutup celah tersebut